Açık Rıza Nedir? KVKK Kapsamında Ne Zaman Gerekli?
Kişisel verilerin işlenmesinde açık rıza her zaman gerekli mi? KVKK kapsamında açık rızanın ne anlama geldiğini, ne zaman alınması gerektiğini ve geçerlilik şartlarını öğrenin. İşletmenizin veri işleme süreçlerini mevzuata uygun hale getirin.
Açık Rıza Nedir? Kişisel Veri İşlemede Temel Bir İlke
Günümüz dijital çağında işletmelerin en değerli varlıklarından biri, şüphesiz ki kişisel veri. Müşteri bilgilerinden çalışan kayıtlarına, web sitesi ziyaretçi verilerinden tedarikçi detaylarına kadar pek çok kişisel veri, iş süreçlerinin vazgeçilmez bir parçası haline gelmiştir. Ancak bu verilerin toplanması, işlenmesi ve saklanması, ciddi yasal sorumlulukları da beraberinde getirir. İşte tam da bu noktada, KVKK Aydınlatma Metni ile birlikte en kritik kavramlardan biri olan açık rıza nedir sorusu gündeme gelir.
Pek çok KOBİ, kişisel veri işleme süreçlerinin tamamında açık rıza almanın zorunlu olduğunu düşünse de, güncel mevzuat bu konuda bazı istisnalar ve farklılıklar barındırmaktadır. Bu rehberde, açık rızanın ne anlama geldiğini, hangi durumlarda alınması gerektiğini ve hangi durumlarda yasal bir dayanak teşkil etmediğini detaylıca ele alacağız. Amacımız, işletmelerin kişisel veri işleme faaliyetlerini yasalara uygun, şeffaf ve güvenilir bir şekilde yürütmelerine yardımcı olmaktır.
Kişisel verilerin doğru yönetimi sadece yasal bir zorunluluk değil, aynı zamanda müşteri güvenini kazanmanın ve marka itibarını korumanın da temelidir. Bu nedenle, açık rıza ve KVKK uyumluluğu konusunda derinlemesine bilgi sahibi olmak, her ölçekten işletme için hayati öneme sahiptir.
KVKK Kapsamında Açık Rıza Tanımı ve Şartları
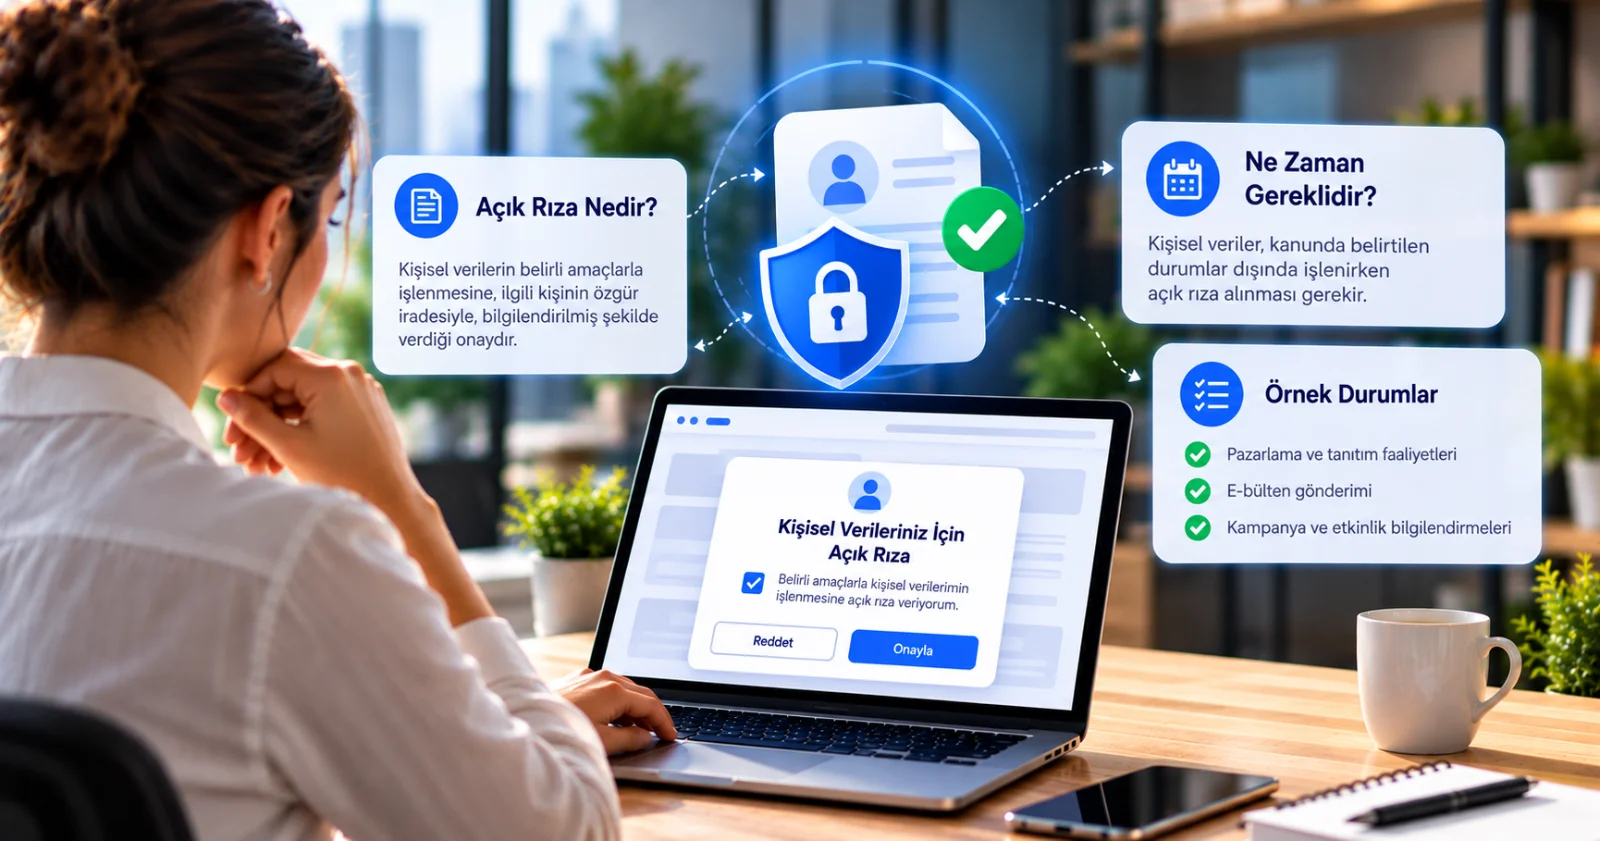
6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK), kişisel verilerin işlenmesi konusunda temel ilkeleri ve kuralları belirler. KVKK'nın 3. maddesinde yer alan tanıma göre açık rıza; “belirli bir konuya ilişkin, bilgilendirmeye dayanan ve özgür iradeyle açıklanan rıza” anlamına gelir. Bu tanım, açık rızanın geçerli olabilmesi için üç temel şartı ortaya koyar:
1. Belirli Bir Konuya İlişkin Olması
- Açık rıza, genel geçer ve ucu açık ifadelerle alınamaz. Veri sahibinin hangi kişisel verilerinin, hangi amaçla ve hangi veri işleme faaliyetleri için rıza gösterdiğini net bir şekilde anlaması gerekir. Örneğin, "Tüm verilerimin işlenmesine rıza gösteriyorum" şeklinde bir ifade, belirli bir konuya ilişkin olmadığı için geçerli bir açık rıza olarak kabul edilmez.
- İşletmeler, açık rıza metinlerinde işlenecek veri kategorilerini (ad, soyad, e-posta, telefon vb.) ve her bir veri kategorisinin hangi spesifik amaçlarla (pazarlama, ürün geliştirme, hizmet sunumu vb.) işleneceğini açıkça belirtmelidir.
2. Bilgilendirmeye Dayanması
- Veri sahibinin rıza vermeden önce, kişisel verilerinin nasıl işleneceği konusunda tam ve eksiksiz bir şekilde bilgilendirilmesi şarttır. Bu bilgilendirme, KVKK'nın 10. maddesinde düzenlenen "aydınlatma yükümlülüğü" ile sağlanır.
- Aydınlatma metninde, veri sorumlusunun kimliği, verilerin hangi amaçla işleneceği, işlenen verilerin kimlere ve hangi amaçla aktarılabileceği, veri toplama yöntemi ve hukuki sebebi ile veri sahibinin KVKK'dan doğan hakları açık ve anlaşılır bir dille belirtilmelidir.
- Bilgilendirme, rıza alma işleminden önce yapılmalı ve veri sahibinin bilgiyi okuyup anladığından emin olunmalıdır.
3. Özgür İradeyle Açıklanması
- Açık rıza, veri sahibinin üzerinde herhangi bir baskı, tehdit, yanıltma veya koşullandırma olmaksızın, kendi özgür seçimiyle verilmiş olmalıdır.
- Hizmet sunumunun veya ürün satışının açık rızaya bağlanması (örneğin, bir hizmeti almak için pazarlama e-postalarına rıza göstermeyi zorunlu kılmak), genellikle özgür iradeyle verilmiş bir rıza olarak kabul edilmez. Bu duruma "koşullu rıza" denir ve KVKK'ya aykırıdır.
- Veri sahibine rıza vermeme veya verdiği rızayı geri çekme imkanı kolayca sunulmalıdır.
KOBİ'ler için açık rıza metinlerini hazırlarken bu üç temel şartı göz önünde bulundurmak, yasal uyumluluk açısından büyük önem taşır. Hukuki destek alarak veya güvenilir şablonları kullanarak bu süreci doğru yönetmek, olası ihlallerin önüne geçecektir. KOBİ GO gibi platformlar, işletmelerin KVKK Metinleri gibi konularda doğru bilgilere ulaşmasına yardımcı olabilir.
Her Veri İşleme İçin Açık Rıza Şart mı? KVKK İstisnaları
KVKK'ya göre kişisel verilerin işlenmesi için temel kural, veri sahibinin açık rızasının alınmasıdır. Ancak Kanun, bazı durumlarda açık rıza aranmaksızın kişisel verilerin işlenmesine izin veren istisnalar getirmiştir. Bu istisnalar, iş süreçlerinin aksamadan yürümesi ve kamu yararı gibi unsurlar dikkate alınarak belirlenmiştir. İşletmelerin bu istisnaları iyi anlaması, gereksiz yere açık rıza toplama yükünden kurtulurken, aynı zamanda yasalara uygun hareket etmelerini sağlar.
KVKK'nın 5. maddesi, açık rıza aranmaksızın kişisel verilerin işlenebileceği durumları şöyle sıralar:
1. Kanunlarda Açıkça Öngörülmesi
- Eğer bir kanun, kişisel verilerin işlenmesini açıkça emrediyorsa veya buna izin veriyorsa, veri sahibinin rızası aranmaz. Örneğin, vergi mevzuatı gereği fatura bilgilerinin saklanması veya iş kanunları gereği çalışan bilgilerinin tutulması bu kapsamdadır.
2. Fiili İmkansızlık Nedeniyle Rızasını Açıklayamayacak Durumda Olma
- Veri sahibinin fiili imkansızlık nedeniyle rızasını açıklayamayacak durumda olması veya rızasının hukuken geçerli sayılmaması halinde, hayatı veya beden bütünlüğünün korunması için kişisel verilerinin işlenmesi zorunlu ise, açık rıza aranmaz. Örneğin, bilinci kapalı bir hastanın acil tıbbi müdahale için sağlık verilerinin işlenmesi.
3. Sözleşmenin Kurulması veya İfası İçin Gerekli Olması
- Bir sözleşmenin kurulması veya ifasıyla doğrudan doğruya ilgili olması kaydıyla, sözleşmenin taraflarına ait kişisel verilerin işlenmesinin gerekli olması. Örneğin, bir e-ticaret sitesinden ürün satın alırken ad, soyad, adres ve ödeme bilgilerinin siparişi tamamlamak için işlenmesi bu kapsamdadır.
- Bu durumda, e-ticaret süreçlerinde müşteri verilerinin işlenmesi, sözleşmenin ifası için zorunlu olduğundan açık rıza gerektirmez.
4. Veri Sorumlusunun Hukuki Yükümlülüğünü Yerine Getirmesi İçin Zorunlu Olması
- Veri sorumlusunun yasal bir yükümlülüğünü yerine getirebilmesi için veri işlemenin zorunlu olması. Örneğin, bir şirketin yasal düzenlemeler gereği çalışanlarının SGK bildirimlerini yapması veya mali kayıtları tutması.
5. Veri Sahibinin Alenileştirdiği Kişisel Veriler
- Veri sahibinin kendisi tarafından alenileştirilmiş (kamuya açıklanmış) kişisel veriler. Örneğin, bir kişinin sosyal medya hesabında herkese açık olarak paylaştığı bilgilerin, paylaşım amacına uygun olarak işlenmesi.
6. Bir Hakkın Tesisi, Kullanılması veya Korunması İçin Zorunlu Olması
- Bir hakkın tesisi, kullanılması veya korunması için veri işlemenin zorunlu olması. Örneğin, bir alacaklının borcunu tahsil etmek için borçlunun iletişim bilgilerini kullanması veya bir hukuki süreçte delil olarak kişisel verilerin işlenmesi.
7. Meşru Menfaat İçin Zorunlu Olması
- Veri sahibinin temel hak ve özgürlüklerine zarar vermemek kaydıyla, veri sorumlusunun meşru menfaatleri için veri işlemenin zorunlu olması. Bu istisna, en sık tartışılan ve dikkatli kullanılması gereken istisnadır. İşletmelerin bu maddeye dayanarak veri işlerken, veri sahibinin menfaatleri ile kendi menfaatleri arasında dengeyi gözetmesi (menfaatler dengesi testi) önemlidir. Örneğin, web sitesi güvenliğini sağlamak için IP adresi kaydı tutmak veya mevcut müşterilere benzer ürün/hizmetleri sunmak için iletişim kurmak (doğrudan pazarlama faaliyetleri için genellikle açık rıza gerekirken, mevcut müşteri ilişkisi bağlamında belirli koşullarda meşru menfaate dayanılabilir).
Bu istisnalar, işletmelerin hangi durumlarda açık rıza almadan kişisel veri işleyebileceğine dair net bir çerçeve sunar. Doğru bir veri güvenliği ve KVKK uyumluluğu stratejisi, bu istisnaların doğru yorumlanması ve uygulanmasıyla başlar. Her veri işleme faaliyeti için öncelikle bir hukuki dayanak belirlenmeli ve bu dayanak açık rıza değilse, yukarıdaki istisnalardan hangisine girdiği netleştirilmelidir. Bu, KOBİ'lerin yasal risklerini minimize etmeleri için kritik bir adımdır.
Açık Rıza Metni Nasıl Hazırlanır? Dikkat Edilmesi Gerekenler
Açık rıza metni, veri sahibinden yasalara uygun bir şekilde rıza almanın en somut aracıdır. Bu metinlerin hazırlanışı, KVKK uyumluluğu açısından büyük önem taşır. İşte etkili ve yasalara uygun bir açık rıza metni hazırlarken dikkat edilmesi gerekenler:
1. Aydınlatma Metninden Ayrı Olmalı
- Açık rıza metni ile aydınlatma metni birbirinden farklı belgelerdir. Aydınlatma metni, veri işleme hakkında genel bilgilendirme yaparken, açık rıza metni veri sahibinin belirli bir işleme faaliyetine onay verdiğini gösterir. İki metin birbiriyle bağlantılı olsa da, ayrı ayrı sunulmalı ve veri sahibinin her ikisini de okuduğundan emin olunmalıdır.
2. Anlaşılır ve Sade Bir Dil Kullanımı
- Hukuki terimlerden kaçınılmalı, sade, açık ve anlaşılır bir dil kullanılmalıdır. Veri sahibinin metni kolayca anlayabilmesi esastır.
3. Belirli İşleme Faaliyetlerini Açıkça Belirtme
- Hangi kişisel verilerin (ad, soyad, e-posta, telefon, konum bilgisi vb.) hangi spesifik amaçlarla (pazarlama iletişimi, ürün/hizmet geliştirme, kişiselleştirilmiş reklamlar vb.) işleneceği net bir şekilde ifade edilmelidir.
- Verilerin üçüncü kişilere aktarılıp aktarılmayacağı, aktarılacaksa kimlere (iş ortakları, tedarikçiler vb.) ve hangi amaçla aktarılacağı açıkça belirtilmelidir.
4. Özgür İradeyi Sağlama
- Rıza, herhangi bir baskı veya koşullandırma olmaksızın alınmalıdır. Bir hizmetin sunumu veya ürünün satışı, açık rızaya bağlanmamalıdır. Örneğin, "Hizmetimizden yararlanmak için pazarlama e-postalarına abone olmalısınız" gibi bir ifade özgür iradeyi zedeler.
- Veri sahibinin rıza vermeme veya verdiği rızayı dilediği zaman geri çekme hakkı olduğu açıkça belirtilmeli ve bu işlemin nasıl yapılabileceği (örneğin, e-posta ile, hesap ayarlarından vb.) kolayca anlaşılır olmalıdır.
5. Onay Mekanizması
- Elektronik ortamlarda (web sitesi, mobil uygulama) onay kutuları (checkbox) kullanılabilir. Bu kutular varsayılan olarak işaretli gelmemeli, veri sahibinin kendisi işaretlemelidir.
- Fiziksel ortamlarda ise ıslak imza ile yazılı onay alınabilir.
6. Ayrı Onaylar Sunma
- Birden fazla farklı veri işleme amacı veya kategorisi varsa, her biri için ayrı ayrı onay alma seçeneği sunulmalıdır. Örneğin, "Pazarlama e-postaları almak istiyorum" ve "Ürün geliştirme için anonimleştirilmiş verilerimin kullanılmasına izin veriyorum" gibi seçenekler ayrı ayrı sunulabilir.
7. Güncel Tutma
- İşletmenizin veri işleme faaliyetleri veya KVKK mevzuatı değiştiğinde, açık rıza metinleri de güncellenmeli ve veri sahiplerine tekrar sunulmalıdır.
Örnek Açık Rıza Metni Parçası (Pazarlama İçin):
“KOBİ GO olarak, hizmetlerimiz ve kampanyalarımız hakkında size bilgi vermek amacıyla, adınız, soyadınız ve e-posta adresiniz gibi kişisel verilerinizin elektronik posta ve SMS yoluyla tarafınıza ticari elektronik ileti gönderilmesi için işlenmesine rıza gösteriyor musunuz?
- [ ] Evet, ticari elektronik ileti almak istiyorum.
- [ ] Hayır, ticari elektronik ileti almak istemiyorum.
Bu rızayı dilediğiniz zaman E-Posta Pazarlama veya SMS Pazarlama listelerimizden ayrılma seçeneğini kullanarak geri çekebilirsiniz. Detaylı bilgi için Aydınlatma Metnimizi inceleyebilirsiniz.”
Bu şekilde hazırlanan açık rıza metinleri, hem yasal uyumluluğu sağlar hem de veri sahiplerine karşı şeffaf ve güvenilir bir duruş sergiler. KOBİ'lerin bu süreci ciddiyetle ele alması, gelecekteki olası hukuki sorunların önüne geçecektir.
Açık Rızanın Geri Çekilmesi ve Sonuçları
KVKK'nın temel prensiplerinden biri, veri sahibinin kişisel verileri üzerindeki kontrolünü korumasıdır. Bu bağlamda, veri sahibinin verdiği açık rızayı dilediği zaman, herhangi bir gerekçe göstermeksizin geri çekme hakkı bulunmaktadır. Bu hak, KVKK'nın 11. maddesinde belirtilen veri sahibinin haklarından biridir ve veri sorumluları tarafından kolayca kullanılabilir hale getirilmelidir.
Açık Rızanın Geri Çekilmesi Nasıl Olur?
- Kolaylık ve Erişilebilirlik: Rızanın geri çekilmesi, rızanın verildiği yöntem kadar kolay olmalıdır. Örneğin, bir web sitesi üzerinden verilen rıza, aynı web sitesi üzerinden (kullanıcı hesabı ayarları, iletişim formu vb.) veya e-posta yoluyla kolayca geri çekilebilmelidir.
- Gerekçe Gösterme Zorunluluğu Yok: Veri sahibinin rızasını geri çekerken herhangi bir sebep belirtmesine gerek yoktur.
- Ücretsiz Olmalı: Rızanın geri çekilmesi için veri sahibinden herhangi bir ücret talep edilemez.
Rızanın Geri Çekilmesinin Sonuçları
- Geçerlilik: Açık rızanın geri çekilmesi, ileriye dönük olarak sonuç doğurur. Yani, rıza geri çekilene kadar işlenmiş olan verilerin hukuka uygunluğu etkilenmez. Ancak rızanın geri çekildiği andan itibaren, ilgili veri işleme faaliyetleri durdurulmalıdır.
- Veri İşleme Durdurulur: Geri çekilen rıza, ilgili veri işleme faaliyetinin hukuki dayanağı olduğu için, bu rızaya dayanılarak yapılan tüm işleme faaliyetleri derhal durdurulmalıdır. Örneğin, pazarlama e-postaları göndermek için alınan rıza geri çekildiğinde, bu kişiye artık pazarlama e-postası gönderilemez.
- Alternatif Hukuki Dayanak: Eğer ilgili veri işleme faaliyeti için KVKK'nın 5. maddesindeki istisnalardan biri (örneğin, kanuni zorunluluk, sözleşmenin ifası) varsa, bu durumda veri işleme faaliyeti rıza olmaksızın devam edebilir. Ancak bu durum veri sahibine açıkça bildirilmelidir.
- Veri Silme/Anonimleştirme: Eğer rızanın geri çekilmesi sonrasında verinin işlenmesi için başka bir hukuki dayanak kalmazsa, verinin silinmesi, yok edilmesi veya anonim hale getirilmesi gerekmektedir. Bu süreç, müşteri verileri nasıl güvenli saklanır konusunda da kritik bir adımdır.
İşletmeler, rıza geri çekme mekanizmalarını şeffaf ve erişilebilir bir şekilde kurmalı, ayrıca bu taleplere hızlı ve etkin bir şekilde yanıt verebilmelidir. Bu, hem yasal uyumluluk hem de müşteri memnuniyeti açısından büyük önem taşır. KOBİ GO gibi platformlar, müşteri verilerini yönetirken bu tür süreçleri takip etme ve müşteri yönetimi konusunda işletmelere yardımcı olabilir.
Özel Nitelikli Kişisel Veriler ve Açık Rıza
KVKK, kişisel verileri "genel nitelikli kişisel veriler" ve "özel nitelikli kişisel veriler" olmak üzere iki ana kategoriye ayırır. Özel nitelikli kişisel veriler, doğaları gereği daha hassas kabul edilir ve bu nedenle işlenmeleri için daha sıkı koruma ve şartlar aranır.
Özel Nitelikli Kişisel Veriler Nelerdir?
KVKK'nın 6. maddesine göre özel nitelikli kişisel veriler şunlardır:
- Irk, etnik köken, siyasi düşünce, felsefi inanç, din, mezhep veya diğer inançlar, kılık ve kıyafet, dernek, vakıf ya da sendika üyeliği, sağlık, cinsel hayat, ceza mahkûmiyeti ve güvenlik tedbirleriyle ilgili veriler ile biyometrik ve genetik veriler.
Özel Nitelikli Kişisel Verilerin İşlenmesi Şartları
Özel nitelikli kişisel verilerin işlenmesi, genel nitelikli kişisel verilere göre daha kısıtlıdır. Kural olarak, özel nitelikli kişisel verilerin işlenmesi için açık rıza alınması zorunludur.
Ancak Kanun, bazı istisnalar getirmiştir:
- Sağlık ve Cinsel Hayat Dışındaki Özel Nitelikli Veriler: Bu veriler, kanunlarda açıkça öngörülmesi halinde veri sahibinin açık rızası aranmaksızın işlenebilir. Örneğin, bir sendikanın üyelerinin sendika üyeliği bilgilerini kanun gereği işlemesi.
- Sağlık ve Cinsel Hayat Verileri: Bu veriler, kamu sağlığının korunması, koruyucu hekimlik, tıbbî teşhis, tedavi ve bakım hizmetlerinin yürütülmesi, sağlık hizmetleri ile finansmanının planlanması ve yönetimi amacıyla, sır saklama yükümlülüğü altında bulunan kişiler veya yetkili kurum ve kuruluşlar tarafından açık rıza aranmaksızın işlenebilir. Bu durumun dışında kalan her türlü sağlık ve cinsel hayat verisi işleme faaliyeti için açık rıza şarttır.
KOBİ'ler İçin Önemi
- Özellikle sağlık sektöründe faaliyet gösteren KOBİ'ler (klinikler, spor salonları, güzellik merkezleri gibi Güzellik & Kişisel Bakım işletmeleri) ve insan kaynakları birimleri, özel nitelikli kişisel verilerin işlenmesi konusunda çok daha dikkatli olmalıdır.
- Çalışanların sağlık raporları, sendika üyelikleri gibi bilgiler özel nitelikli veri kapsamına girer. Bu verilerin işlenmesi için, yukarıdaki istisnalar dışında kural olarak açık rıza alınması ve bu verilerin güvenliğinin en üst düzeyde sağlanması gerekir.
- KOBİ'ler, özel nitelikli kişisel verileri mümkün olduğunca az işlemeli, işlendiyse de veri güvenliği önlemlerini en üst seviyede tutmalıdır.
Özel nitelikli kişisel verilerle ilgili süreçler, işletmeler için ek bir hassasiyet gerektirir. Bu verilerin işlenmesinde yapılacak hatalar, çok daha ağır idari para cezalarına ve itibar kaybına yol açabilir. Bu nedenle, bu tür verilerle çalışan KOBİ'lerin hukuki danışmanlık alması ve süreçlerini titizlikle gözden geçirmesi şiddetle tavsiye edilir.
KOBİ GO ve KVKK Uyumlu Veri Yönetimi
Küçük ve orta ölçekli işletmeler (KOBİ'ler) için KVKK uyumluluğu, karmaşık ve zaman alıcı bir süreç gibi görünebilir. Ancak doğru araçlar ve bilgi birikimi ile bu süreç kolaylıkla yönetilebilir. KOBİ GO, işletmelerin kişisel veri yönetimi süreçlerini basitleştirmek ve yasal uyumluluğu desteklemek amacıyla çeşitli çözümler sunar.
KOBİ GO'nun KVKK Uyumuna Katkıları:
- Müşteri Veri Yönetimi (CRM): KOBİ GO'nun CRM modülü, müşteri verilerini merkezi ve güvenli bir şekilde saklamanıza olanak tanır. Müşteri bilgilerini toplarken hangi verilerin açık rıza ile, hangilerinin yasal dayanakla işlendiğini takip etmenize yardımcı olur. En İyi CRM Programı olarak KOBİ GO, verilerinize erişim yetkilerini kısıtlayarak yetkisiz erişimi engeller.
- Veri Güvenliği: Kişisel verilerin güvenliği, KVKK uyumluluğunun temelidir. KOBİ GO, bulut tabanlı yapısıyla verilerinizi şifreleme, yedekleme ve yetkilendirme gibi gelişmiş güvenlik önlemleriyle korur. Bu sayede, siber tehditlerden korunma konusunda işletmenize destek olur.
- Pazarlama ve İletişim Yönetimi: E-Posta Pazarlama ve SMS Pazarlama gibi modüller aracılığıyla yapılan ticari iletişimlerde, abonelik ve açık rıza yönetimini kolaylaştırır. Kimlere hangi iletişim kanalıyla mesaj gönderilebileceğini belirlemenize ve rıza geri çekme taleplerini yönetmenize yardımcı olur.
- İnsan Kaynakları Yönetimi: Çalışan verileri, özel nitelikli kişisel veriler de dahil olmak üzere KVKK kapsamında hassasiyetle yönetilmesi gereken verilerdir. KOBİ GO'nun İK modülü, personel bilgilerinin güvenli bir şekilde saklanması ve işlenmesi için gerekli altyapıyı sunar. Personel Takibi ve İK Yönetimi konusunda KOBİ GO, yasal yükümlülüklerinizi yerine getirmenize yardımcı olur.
- Entegrasyonlar: E-Ticaret Entegrasyonları ve diğer sistemlerle uyumu sayesinde, farklı platformlardan gelen müşteri verilerinin tek bir merkezde KVKK'ya uygun şekilde yönetilmesine olanak tanır.
KOBİ GO, işletmelerin dijital dönüşüm süreçlerinde sadece operasyonel verimlilik sağlamakla kalmaz, aynı zamanda yasal uyumluluklarını da destekler. Veri yönetimini kolaylaştırarak KOBİ'lerin asıl işlerine odaklanmalarına olanak tanır ve olası hukuki riskleri minimize eder.
Sonuç: KVKK Uyumlu Veri Yönetimi İşletmenizin Geleceği İçin Kritik
Açık rıza nedir sorusundan başlayarak, KVKK kapsamındaki tanımına, geçerlilik şartlarına ve istisnalarına kadar kişisel veri işlemenin temel prensiplerini detaylıca inceledik. Görüldüğü üzere, kişisel veri işleme süreçleri karmaşık olmakla birlikte, yasalara uygun hareket etmek işletmeler için hayati öneme sahiptir. Her veri işleme faaliyeti için açık rıza almak zorunlu değildir; ancak yasal dayanakların doğru belirlenmesi ve şeffaf bir şekilde yönetilmesi esastır.
KOBİ'ler için bu süreç, başlangıçta zorlayıcı gibi görünse de, doğru bilgi ve araçlarla kolaylıkla aşılabilir. Açık rıza metinlerinin doğru hazırlanması, aydınlatma yükümlülüğünün yerine getirilmesi, özel nitelikli kişisel verilere gösterilen hassasiyet ve rızanın geri çekilmesi süreçlerinin yönetimi, yasal uyumluluğun temel taşlarıdır. Veri güvenliği konusundaki zafiyetler veya KVKK ihlalleri, işletmeler için hem ciddi idari para cezaları hem de itibar kaybı gibi olumsuz sonuçlar doğurabilir.
KOBİ GO gibi modern iş yönetim platformları, işletmelerin bu süreçlerdeki yükünü hafifletir. Merkezi veri yönetimi, güvenli altyapı, entegre pazarlama ve İK çözümleri sayesinde, işletmelerin KVKK uyumluluğunu sağlamalarına ve kişisel verileri yasalara uygun, şeffaf ve güvenli bir şekilde işlemelerine destek olur. Unutmayın, veri yönetimi sadece bir yasal zorunluluk değil, aynı zamanda müşteri güvenini inşa eden ve işletmenizin sürdürülebilirliğini sağlayan kritik bir unsurdur. KOBİ GO ile bu süreçleri etkin bir şekilde yöneterek, işletmenizin dijital geleceğini güvence altına alabilirsiniz.
Sıkça Sorulan Sorular
1. Açık rıza ile aydınlatma metni aynı şey midir?
Hayır, açık rıza ile aydınlatma metni aynı şeyler değildir. Aydınlatma metni, kişisel verilerin nasıl işleneceği hakkında veri sahibini genel olarak bilgilendiren bir belgedir. Açık rıza ise, veri sahibinin belirli bir veri işleme faaliyetine özgür iradesiyle verdiği onayı ifade eder. Aydınlatma metni, açık rıza alınmadan önce veri sahibine sunulması gereken bir ön koşuldur.
2. Bir hizmeti almak için açık rıza vermek zorunlu kılınabilir mi?
Genellikle hayır. KVKK'ya göre açık rıza, özgür iradeyle verilmelidir. Bir hizmetin veya ürünün sunumunu açık rızaya (özellikle pazarlama veya analiz gibi ana hizmetle doğrudan ilgili olmayan amaçlar için) bağlamak, "koşullu rıza" olarak kabul edilir ve genellikle geçersiz sayılır. Veri sahibi, rıza vermediği takdirde hizmetten mahrum bırakılmamalıdır.
3. E-posta ile pazarlama yapmak için her zaman açık rıza gerekli midir?
Evet, 6563 sayılı Elektronik Ticaretin Düzenlenmesi Hakkında Kanun ve ilgili Yönetmeliklere göre, ticari elektronik ileti (e-posta, SMS vb.) göndermek için alıcının önceden onayının (açık rızasının) alınması zorunludur. Ancak, mevcut müşterilere, daha önce satın aldıkları ürün veya hizmetlere benzer ürün veya hizmetler için ticari elektronik ileti gönderilebilir. Bu durumda da alıcıya her zaman reddetme imkanı sunulmalıdır.
4. Çalışanların kişisel verilerini işlerken açık rıza almak zorunda mıyım?
Çalışan verileri genellikle iş sözleşmesinin kurulması ve ifası, yasal yükümlülüklerin yerine getirilmesi (SGK bildirimleri, vergi vb.) veya veri sorumlusunun meşru menfaati gibi KVKK'daki istisnai durumlara dayanarak işlenebilir. Bu durumlarda açık rıza almak zorunlu değildir. Ancak, pazarlama faaliyetleri için fotoğraf çekimi veya özel nitelikli sağlık verilerinin (yasal zorunluluk dışında) işlenmesi gibi durumlarda açık rıza alınması gerekebilir.
5. Açık rızamı geri çekersem ne olur?
Açık rızanızı geri çektiğinizde, bu geri çekme ileriye dönük olarak sonuç doğurur. Yani, rızanın geri çekildiği andan itibaren, ilgili veri işleme faaliyetleri durdurulur. Eğer verinin işlenmesi için başka bir yasal dayanak yoksa, kişisel verileriniz silinir, yok edilir veya anonim hale getirilir. Rızanız geri çekilene kadar işlenen veriler hukuka uygun kabul edilir.
6. Web sitesi çerezleri için açık rıza gerekli midir?
Web sitesi çerezleri (cookie'ler) aracılığıyla kişisel veri işlenmesi durumunda, çerezlerin niteliğine göre açık rıza gerekebilir. Zorunlu çerezler (web sitesinin temel işlevselliği için gerekli olanlar) için genellikle açık rıza aranmazken, pazarlama, performans veya analiz çerezleri gibi zorunlu olmayan çerezler için veri sahibinin açık rızasının alınması gerekmektedir. Bu genellikle bir çerez bildirim bandı (cookie banner) ile sağlanır.
7. KOBİ'ler için KVKK uyumluluğu neden önemlidir?
KVKK uyumluluğu, KOBİ'ler için hem yasal zorunluluktur hem de müşteri güveni ve marka itibarı açısından kritiktir. Uyumsuzluk durumunda yüksek idari para cezaları, itibar kaybı ve hukuki süreçlerle karşılaşılabilir. Doğru veri yönetimi, işletmenizin sürdürülebilirliğini ve rekabet gücünü artırır.