İki Faktörlü Kimlik Doğrulama: Siber Güvenliğinizin Kalkanı
Hesaplarınızın güvenliğini artırmak için iki faktörlü kimlik doğrulama (2FA) nedir, nasıl çalışır ve neden vazgeçilmezdir? KOBİ'ler için siber güvenlikte temel taşı olan 2FA/MFA'nın faydalarını ve uygulama yöntemlerini keşfedin.
İki Faktörlü Kimlik Doğrulama Nedir? Siber Güvenliğinizin Kalkanı
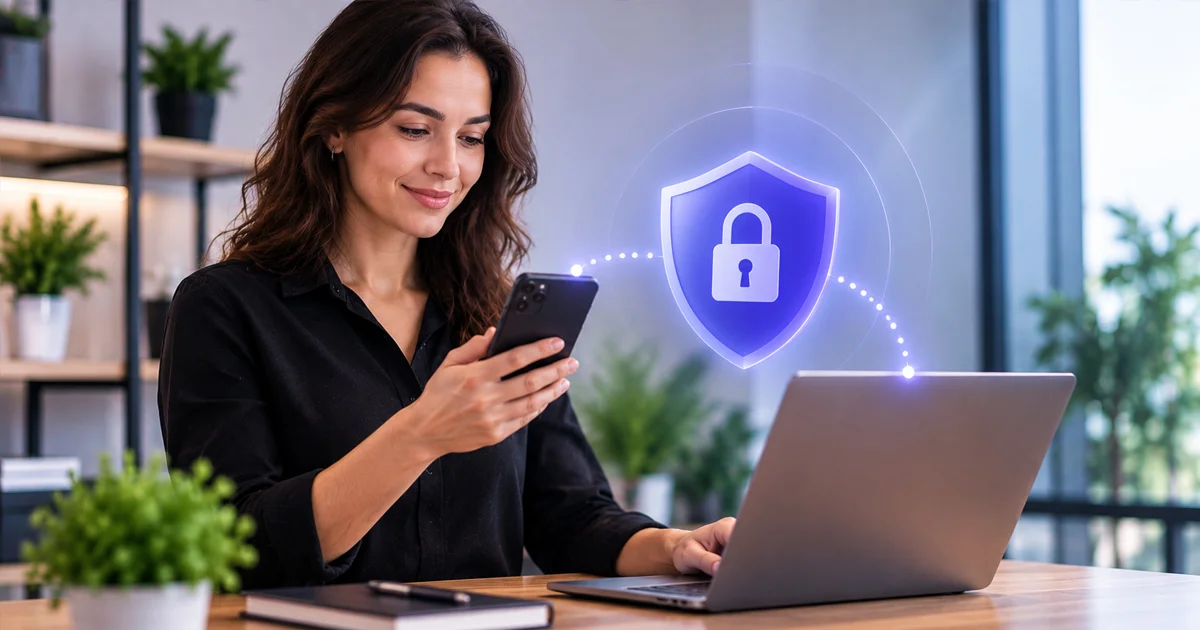
Günümüz dijital dünyasında, işletmelerin ve bireylerin karşılaştığı en büyük tehditlerden biri siber saldırılardır. KOBİ'ler de bu saldırılardan muaf değil; aksine, büyük şirketlere kıyasla daha az güvenlik kaynağına sahip oldukları için daha kolay hedefler haline gelebiliyorlar. İşte bu noktada, yalnızca bir parola ile sınırlı kalmayan, hesap güvenliğini kat kat artıran bir mekanizma devreye giriyor: İki Faktörlü Kimlik Doğrulama (2FA) ve onun daha kapsamlı hali olan Çok Faktörlü Kimlik Doğrulama (MFA).
Peki, bu sistemler tam olarak nedir, nasıl çalışır ve KOBİ'ler için neden bu kadar hayati öneme sahiptir? Bu kapsamlı rehberde, 2FA ve MFA'nın temel prensiplerini, farklı türlerini, işletmeniz için sağladığı somut faydaları ve adım adım nasıl uygulayabileceğinizi ele alacağız. Dijital varlıklarınızı, müşteri verilerinizi ve iş sürekliliğinizi korumak için bu güçlü güvenlik katmanını anlamak ve benimsemek artık bir tercih değil, bir zorunluluktur.
İki Faktörlü Kimlik Doğrulama (2FA) Nedir?
İki faktörlü kimlik doğrulama (2FA), bir kullanıcının dijital bir sisteme veya uygulamaya erişim sağlamak için iki farklı türde kimlik doğrulama kanıtı sunmasını gerektiren bir güvenlik yöntemidir. Geleneksel olarak sadece bir parola ile yapılan kimlik doğrulamasının aksine, 2FA, bir saldırganın yalnızca parolanızı bilmesi durumunda bile hesabınıza erişmesini engeller. Bu, siber güvenliğinizi önemli ölçüde güçlendiren temel bir adımdır.
Neden İki Faktörlü Kimlik Doğrulama Gereklidir?
- Parola Zafiyetleri: Parolalar çalınabilir, tahmin edilebilir veya çeşitli siber saldırı yöntemleriyle (phishing, brute-force, keylogger) ele geçirilebilir. Zayıf veya yeniden kullanılan parolalar büyük risk taşır.
- Artan Siber Tehditler: Siber saldırılar giderek daha sofistike hale geliyor. İşletmeler, özellikle KOBİ'ler, hassas verilere sahip oldukları için sürekli hedef halindedir.
- Veri İhlallerinin Önlenmesi: 2FA, bir veri ihlali durumunda bile çalınan parolaların tek başına işe yaramaz olmasını sağlayarak, yetkisiz erişimi engeller.
- Yasal ve Düzenleyici Uyum: Bazı sektörler ve bölgeler, hassas verileri korumak için ek güvenlik önlemleri, dolayısıyla 2FA veya MFA kullanımını zorunlu kılmaktadır.
Çok Faktörlü Kimlik Doğrulama (MFA) Nedir ve Farkı Nedir?
Çok faktörlü kimlik doğrulama (MFA), iki faktörlü kimlik doğrulamanın daha geniş bir tanımıdır. MFA, bir kullanıcının kimliğini doğrulamak için iki veya daha fazla farklı türde kimlik doğrulama faktörü kullanmasını gerektirir. Yani 2FA, MFA'nın bir alt kümesidir; her 2FA bir MFA'dır, ancak her MFA bir 2FA olmak zorunda değildir (örneğin, üç faktörlü bir sistem MFA'dır ama 2FA değildir).
Kimlik Doğrulama Faktörleri Nelerdir?
Kimlik doğrulama faktörleri genellikle üç ana kategoriye ayrılır:
- Bildiğiniz Bir Şey (Knowledge Factor): Bu, yalnızca sizin bildiğiniz bilgilerdir. En yaygın örneği parolalar, PIN kodları veya güvenlik sorularıdır.
- Sahip Olduğunuz Bir Şey (Possession Factor): Bu, yalnızca sizin fiziksel olarak sahip olduğunuz bir öğedir. Örnekler arasında akıllı telefonunuz (SMS kodu, doğrulama uygulaması), donanım anahtarları (USB token) veya banka kartları bulunur.
- Olduğunuz Bir Şey (Inherence Factor): Bu, sizin biyometrik özelliklerinizdir. Parmak izi, yüz tanıma, retina taraması veya ses tanıma gibi yöntemler bu kategoriye girer.
2FA, bu üç faktörden herhangi ikisini kullanırken, MFA iki veya daha fazlasını kullanabilir. Örneğin, bir parola (bildiğiniz bir şey) ve bir parmak izi (olduğunuz bir şey) 2FA'dır. Bir parola, bir donanım anahtarı ve bir parmak izi ise MFA'dır.
2FA ve MFA Nasıl Çalışır? Adım Adım İşleyiş
2FA veya MFA'nın temel işleyişi oldukça basittir ve genellikle şu adımları içerir:
- Birinci Faktör (Parola): Kullanıcı, sisteme erişmek istediğinde ilk olarak geleneksel parolasını girer. Sistem, bu parolanın doğru olup olmadığını kontrol eder.
- İkinci Faktör Talebi: Parola doğruysa, sistem ikinci bir doğrulama faktörü talep eder. Bu genellikle kullanıcının daha önce sisteme kaydettiği bir cihaza (telefon, e-posta) gönderilen tek kullanımlık bir kod, bir doğrulama uygulamasından alınan bir kod veya biyometrik bir doğrulama olabilir.
- İkinci Faktörün Girilmesi/Doğrulanması: Kullanıcı, ikinci faktörü (örneğin, SMS ile gelen kodu) sisteme girer veya biyometrik doğrulama (parmak izi okutma) işlemini tamamlar.
- Erişim İzni: Her iki faktör de başarıyla doğrulandığında, kullanıcıya sisteme erişim izni verilir. Eğer ikinci faktör yanlış girilirse veya sağlanamazsa, erişim reddedilir, böylece yetkisiz kişilerin sisteme girmesi engellenir.
KOBİ'ler İçin 2FA/MFA Kullanımının Önemi ve Faydaları
KOBİ'ler, dijitalleşme süreçlerinde dijital dönüşüm ile birlikte birçok avantaja sahip olsalar da, aynı zamanda yeni risklerle de karşılaşırlar. 2FA/MFA, bu riskleri yönetmek için kritik bir araçtır. İşte KOBİ'ler için başlıca faydaları:
1. Artırılmış Hesap Güvenliği
En belirgin faydası, hesap güvenliğinin önemli ölçüde artırılmasıdır. Bir siber saldırgan, parolanızı ele geçirse bile, ikinci doğrulama faktörüne sahip olmadığı sürece hesaplarınıza erişemez. Bu, özellikle hassas cari hesap takibi, ön muhasebe ve müşteri yönetimi gibi kritik iş süreçlerini içeren platformlar için hayati öneme sahiptir.
2. Kimlik Avı (Phishing) Saldırılarına Karşı Koruma
Kimlik avı saldırıları, siber suçluların parolalarınızı çalmak için kullandığı en yaygın yöntemlerden biridir. 2FA/MFA, bu tür saldırılara karşı ek bir savunma katmanı oluşturur. Parolanızı bir kimlik avı sitesine yanlışlıkla girseniz bile, saldırganın ikinci faktöre sahip olmaması nedeniyle hesabınıza erişimi engellenir.
3. Veri İhlali Riskini Azaltma
Bir veri ihlali, bir şirketin itibarını zedeleyebilir, finansal kayıplara yol açabilir ve yasal sorunlara neden olabilir. 2FA/MFA, şirketinizin veya üçüncü taraf hizmet sağlayıcıların yaşadığı bir veri ihlalinde bile, ele geçirilen parolaların yetkisiz erişime dönüşmesini engelleyerek veri ihlali riskini önemli ölçüde azaltır.
4. Yasal ve Düzenleyici Uyum
Özellikle finans, sağlık veya e-ticaret gibi sektörlerde faaliyet gösteren KOBİ'ler için, belirli yasal düzenlemeler (örneğin KVKK, GDPR) hassas verilerin korunmasını zorunlu kılar. 2FA/MFA uygulaması, bu uyumluluk gereksinimlerini karşılamanıza yardımcı olabilir ve olası cezaların önüne geçebilir.
5. Çalışan Güvenliği ve Farkındalığı
2FA/MFA'nın uygulanması, çalışanların siber güvenlik konusunda daha bilinçli olmasını sağlar. Çalışanlar, kendi hesaplarının ve dolayısıyla şirketin güvenliğinin ne kadar önemli olduğunu daha iyi anlar. Bu, genel siber güvenlik kültürünün gelişmesine katkıda bulunur.
6. İş Sürekliliğinin Sağlanması
Yetkisiz erişim veya siber saldırılar, iş süreçlerini sekteye uğratabilir, hatta durdurabilir. 2FA/MFA ile hesaplarınızı koruyarak, iş sürekliliğinizi tehdit edebilecek bu tür kesintilerin önüne geçersiniz. Bu, KOBİ yönetimi için kritik bir unsurdur.
Farklı 2FA/MFA Yöntemleri ve KOBİ'ler İçin Seçim Kriterleri
Piyasada birçok farklı 2FA/MFA yöntemi bulunmaktadır. KOBİ'ler, kendi ihtiyaçlarına ve kaynaklarına en uygun olanı seçmelidir. İşte yaygın yöntemler ve seçim kriterleri:
Yaygın 2FA/MFA Yöntemleri:
- SMS Tabanlı Kodlar: Kullanıcının kayıtlı cep telefonuna gönderilen tek kullanımlık kodlardır. Kullanımı kolaydır ancak SMS'in ele geçirilme riski (SIM takas saldırıları) nedeniyle en güvenli yöntem değildir.
- Doğrulama Uygulamaları (Authenticator Apps): Google Authenticator, Microsoft Authenticator gibi uygulamalar, telefonunuzda zaman tabanlı tek kullanımlık parolalar (TOTP) üretir. İnternet bağlantısı gerektirmez ve SMS'e göre daha güvenlidir.
- Donanım Güvenlik Anahtarları (Hardware Security Keys): YubiKey, Titan Security Key gibi fiziksel cihazlardır. USB portuna takılır veya NFC ile kullanılır. En güvenli yöntemlerden biridir ve kimlik avına karşı oldukça dirençlidir.
- Biyometrik Kimlik Doğrulama: Parmak izi, yüz tanıma gibi yöntemlerdir. Akıllı telefonlarda ve bazı bilgisayarlarda yaygın olarak bulunur. Kullanımı hızlı ve kolaydır.
- E-posta Tabanlı Kodlar: Kayıtlı e-posta adresine gönderilen kodlardır. E-posta hesabının güvenliği bu yöntemin zayıf halkası olabilir.
KOBİ'ler İçin Seçim Kriterleri:
- Kullanım Kolaylığı: Çalışanların benimsemesi için yöntemin kolay anlaşılır ve uygulanabilir olması önemlidir.
- Güvenlik Seviyesi: İşletmenizin hassasiyetine ve risk toleransına göre en uygun güvenlik seviyesini sunan yöntemi seçin.
- Maliyet: Bazı yöntemler (donanım anahtarları) başlangıç maliyeti gerektirirken, bazıları (SMS, uygulamalar) genellikle ücretsizdir.
- Entegrasyon Kolaylığı: Mevcut sistemleriniz ve kullandığınız bulut hizmetleriyle (örn. KOBİ GO gibi iş yönetim platformları) uyumlu olması önemlidir.
- Ölçeklenebilirlik: İşletmeniz büyüdükçe yöntemin kolayca ölçeklenebilir olması gerekir.
KOBİ'ler İçin 2FA/MFA Uygulama Adımları
2FA/MFA'yı işletmenizde uygulamak, düşündüğünüzden daha kolay olabilir. İşte adım adım bir rehber:
Adım 1: İhtiyaç Analizi ve Risk Değerlendirmesi
- Hangi hesapların (e-posta, bulut depolama, muhasebe yazılımı, CRM vb.) 2FA/MFA'ya ihtiyaç duyduğunu belirleyin.
- Hassas verilere erişen çalışanları ve hesapları önceliklendirin.
- İşletmenizin risk profilini değerlendirin (örneğin, e-ticaret yapan bir KOBİ, finansal veriler nedeniyle daha yüksek risk altında olabilir).
Adım 2: Yöntem Seçimi ve Pilot Uygulama
- Yukarıda belirtilen kriterlere göre işletmeniz için en uygun 2FA/MFA yöntemini veya yöntemlerini seçin.
- Küçük bir grup çalışan veya yönetici üzerinde pilot uygulama yaparak geri bildirim toplayın ve olası sorunları tespit edin.
Adım 3: Çalışan Eğitimi ve Farkındalık
- Tüm çalışanları 2FA/MFA'nın neden önemli olduğu, nasıl çalıştığı ve nasıl kullanılacağı konusunda eğitin.
- Olası sorunlar (telefon kaybı, kod gelmemesi vb.) için destek prosedürleri oluşturun.
- Siber güvenlik bilinci eğitimlerini düzenli hale getirin.
Adım 4: Uygulama ve Zorunlu Kılma
- Belirlenen tüm hesaplarda 2FA/MFA'yı etkinleştirin. Birçok bulut hizmeti ve yazılım bu özelliği sunar.
- Mümkünse, tüm çalışanlar için 2FA/MFA'yı zorunlu hale getirin.
- Yeni çalışanlar işe başladığında, 2FA/MFA kurulumunu işe alım sürecinin bir parçası yapın.
Adım 5: Düzenli Denetim ve Güncelleme
- 2FA/MFA sisteminizin düzenli olarak çalıştığından emin olmak için periyodik denetimler yapın.
- Yeni güvenlik tehditlerine veya teknolojilere ayak uydurmak için yöntemlerinizi ve politikalarınızı güncelleyin.
KOBİ GO ve Güvenlik: İş Sürekliliğiniz İçin Kritik Adımlar
KOBİ GO gibi bulut tabanlı iş yönetim platformları, işletmenizin tüm operasyonlarını tek bir merkezden yönetme imkanı sunar. CRM'den satış yönetimine, stoktan ön muhasebeye kadar kritik veriler bu platformlarda saklanır. Bu nedenle, KOBİ GO gibi platformların kendi güvenlik önlemlerinin yanı sıra, sizin de kullanıcı tarafında ek güvenlik katmanları oluşturmanız büyük önem taşır.
KOBİ GO, kullanıcı hesaplarının güvenliğini sağlamak amacıyla iki faktörlü kimlik doğrulama gibi modern güvenlik standartlarını destekler. Platform üzerindeki kritik bilgilere (finansal kayıtlar, müşteri bilgileri, stok verileri vb.) yetkisiz erişimi engellemek için 2FA'yı etkinleştirmeniz, işletmenizin dijital varlıklarını korumanın en etkili yollarından biridir.
Unutmayın, platform ne kadar güvenli olursa olsun, kullanıcı tarafındaki zayıf parolalar veya güvenlik önlemlerinin ihmal edilmesi, tüm sistemi riske atabilir. KOBİ GO'daki hesabınızda 2FA'yı etkinleştirerek, hem kendi verilerinizi hem de müşterilerinizin bilgilerini ekstra bir koruma katmanıyla güvence altına almış olursunuz. Bu sayede, iş süreçleriniz kesintisiz ve güvenli bir şekilde devam ederken, siz de ana işinize odaklanabilirsiniz.
Sıkça Sorulan Sorular
2FA'yı etkinleştirmek ne kadar zaman alır?
Çoğu platformda 2FA'yı etkinleştirmek yalnızca birkaç dakika sürer. Genellikle hesap ayarları veya güvenlik bölümünden kolayca yapılabilir. Bir kez ayarlandıktan sonra, giriş yaparken ek bir adım gerektirse de, bu ek süre birkaç saniyeyi geçmez.
Tüm çevrimiçi hesaplarım için 2FA kullanmalı mıyım?
Evet, mümkün olan her yerde 2FA kullanmanız şiddetle tavsiye edilir. Özellikle finansal hesaplar, e-posta, sosyal medya, bulut depolama ve iş uygulamaları gibi hassas bilgiler içeren veya diğer hesaplarınıza erişim sağlayan platformlarda 2FA kullanmak kritik öneme sahiptir.
SMS tabanlı 2FA güvenli midir?
SMS tabanlı 2FA, hiçbir güvenlik önlemi almamaktan daha iyidir, ancak en güvenli yöntem değildir. SIM takas saldırıları gibi yöntemlerle SMS kodları ele geçirilebilir. Doğrulama uygulamaları (authenticator apps) veya donanım anahtarları gibi yöntemler genellikle daha güvenli kabul edilir.
2FA'yı kaybedersem (örneğin telefonum çalınırsa) ne olur?
Çoğu hizmet, bu tür durumlar için yedek kodlar veya kurtarma seçenekleri sunar. 2FA'yı kurarken size verilen yedek kodları güvenli bir yerde saklamak veya birden fazla kurtarma yöntemi ayarlamak önemlidir. Telefonunuz çalınırsa, hemen servis sağlayıcınızla iletişime geçerek hesabınızın güvenliğini sağlamalısınız.
MFA, parolaların yerini alabilir mi?
Hayır, MFA genellikle parolaların yerini almaz, aksine parolaları tamamlar ve güçlendirir. Parola, genellikle MFA'nın ilk faktörüdür. Ancak bazı modern sistemler, parolasız kimlik doğrulama seçenekleri sunarak biyometrik veya donanım anahtarlarını birincil faktör olarak kullanabilir.
KOBİ'ler için hangi 2FA yöntemi en uygunudur?
KOBİ'ler için en uygun yöntem, işletmenin büyüklüğüne, çalışanların teknik yeterliliğine ve hassas veri miktarına bağlıdır. Genel olarak, doğrulama uygulamaları (authenticator apps), kullanım kolaylığı ve SMS'e göre daha yüksek güvenlik sağlaması nedeniyle iyi bir başlangıç noktasıdır. Hassasiyet yüksekse donanım anahtarları da düşünülebilir.
Bir KOBİ olarak 2FA/MFA uygulamasının maliyeti ne kadar olur?
Çoğu bulut hizmeti ve yazılım, 2FA özelliğini ücretsiz olarak sunar. Doğrulama uygulamaları da genellikle ücretsizdir. Donanım güvenlik anahtarları gibi fiziksel cihazlar ise birim başına maliyet gerektirir. Genel olarak, 2FA/MFA uygulamasının maliyeti, siber saldırıların potansiyel maliyetine kıyasla oldukça düşüktür.