KOBİ KVKK: Küçük İşletmeler Veri Korumada Nelere Dikkat Etmeli?
Küçük işletmelerin KVKK uyumu, yalnızca yasal bir zorunluluk değil, aynı zamanda müşteri güveni için de kritik. Bu rehber, KOBİ'lerin kişisel veri işleme süreçlerini nasıl güvenli ve yasalara uygun hale getireceğini adım adım açıklıyor.
KVKK Nedir ve Küçük İşletmeler İçin Neden Önemlidir?
Küreselleşen dijital dünyada, kişisel verilerin korunması her zamankinden daha kritik bir hale geldi. Türkiye'de bu korumayı sağlayan temel yasal düzenleme, 7 Nisan 2016 tarihinde yürürlüğe giren 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK)'dur. KVKK, kişisel verilerin işlenmesinde başta özel hayatın gizliliği olmak üzere, kişilerin temel hak ve özgürlüklerini korumak ve kişisel verileri işleyen gerçek ve tüzel kişilerin yükümlülükleri ile uyacakları esasları düzenler.
Küçük ve orta ölçekli işletmeler (KOBİ'ler) için KVKK uyumu, genellikle büyük şirketlere kıyasla daha karmaşık ve göz korkutucu görünebilir. Ancak, KOBİ'ler de müşteri, çalışan, tedarikçi ve iş ortaklarına ait birçok kişisel veriyi işlemektedir. Bu veriler arasında isim, soyisim, iletişim bilgileri, adres, T.C. kimlik numarası gibi temel bilgilerden, özel nitelikli kişisel verilere (sağlık bilgileri, etnik köken, din vb.) kadar geniş bir yelpaze bulunabilir. KVKK'ya uyum sağlamak, sadece yasal bir zorunluluk değil, aynı zamanda işletmenizin itibarı, müşteri güveni ve potansiyel ciddi cezai yaptırımlardan korunması açısından da hayati öneme sahiptir.
KVKK'ya aykırı hareket etmek, işletmenize idari para cezaları, itibar kaybı ve hatta hukuki süreçler gibi pek çok olumsuz sonuç doğurabilir. Özellikle dijitalleşmenin hız kazandığı günümüzde, veri güvenliği ve KVKK uyumu, işletmelerin sürdürülebilirliği için temel bir gereklilik haline gelmiştir. Bu rehber, küçük işletmelerin KVKK kapsamındaki temel yükümlülüklerini anlamalarına ve uyum süreçlerini kolaylaştırmalarına yardımcı olmayı amaçlamaktadır.
Küçük İşletmeler İçin Temel KVKK Yükümlülükleri Nelerdir?
Küçük işletmelerin KVKK kapsamında yerine getirmesi gereken bir dizi temel yükümlülük bulunmaktadır. Bu yükümlülükler, veri sorumlusu sıfatıyla hareket eden işletmelerin, kişisel verileri hukuka uygun bir şekilde işlemesini sağlamak içindir:
- Aydınlatma Yükümlülüğü: Kişisel verileri işlenen kişilere, verilerinin kim tarafından, hangi amaçla, hangi yöntemlerle işlendiği ve kimlere aktarıldığı gibi konularda bilgi verme zorunluluğudur. Bu genellikle aydınlatma metinleri aracılığıyla yapılır.
- Açık Rıza Alma Yükümlülüğü: Kanunda belirtilen istisnalar dışında, kişisel verilerin işlenmesi veya aktarılması için ilgili kişilerden özgür iradeleriyle, bilgilendirilmiş ve belirli bir konuya ilişkin açık rıza alınması gerekir.
- Veri Güvenliğini Sağlama Yükümlülüğü: İşlenen kişisel verilerin hukuka aykırı olarak işlenmesini önlemek, verilere hukuka aykırı erişimi engellemek ve verilerin muhafazasını sağlamak için uygun güvenlik tedbirlerini almak. Bu, hem teknik hem de idari tedbirleri kapsar.
- Veri Sorumluları Siciline (VERBİS) Kaydolma Yükümlülüğü: Kişisel Verileri Koruma Kurumu (KVKK) tarafından belirlenen kriterlere uyan veri sorumlularının (genellikle belirli bir çalışan sayısının veya mali bilanço büyüklüğünün üzerindeki işletmeler), VERBİS'e kayıt olması ve veri işleme faaliyetlerini beyan etmesi zorunludur. KOBİ'ler için VERBİS muafiyetleri olabilir, ancak bu durumun güncel mevzuata göre kontrol edilmesi önemlidir.
- Veri İhlali Bildirimi Yükümlülüğü: İşlenen kişisel verilerin kanuni olmayan yollarla başkaları tarafından elde edilmesi (veri ihlali) durumunda, bu durumu en kısa sürede (72 saat içinde) Kurul'a ve ilgili kişilere bildirme zorunluluğu.
- Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi: Kişisel verilerin işlenmesini gerektiren sebepler ortadan kalktığında, verilerin re'sen veya ilgili kişinin talebi üzerine silinmesi, yok edilmesi veya anonim hale getirilmesi.
Bu yükümlülüklerin her biri, küçük işletmelerin veri işleme süreçlerini gözden geçirmesini ve gerekli düzenlemeleri yapmasını gerektirir.
Hangi Tür Kişisel Verileri İşliyorsunuz?
Bir küçük işletme olarak, günlük operasyonlarınızda çok sayıda kişisel veri ile karşılaşırsınız. Bu verileri doğru bir şekilde tanımlamak, KVKK uyum sürecinizin ilk ve en önemli adımlarından biridir. Genel olarak, işletmelerin işlediği kişisel veri türleri şunlardır:
- Müşteri Verileri: İsim, soyisim, adres, telefon numarası, e-posta adresi, doğum tarihi, cinsiyet, ödeme bilgileri, satın alma geçmişi, IP adresi, konum bilgileri. Özellikle müşteri takibi ve CRM sistemleri kullanılıyorsa bu verilerin kapsamı genişleyebilir.
- Çalışan Verileri: İsim, soyisim, T.C. kimlik numarası, adres, iletişim bilgileri, banka hesap bilgileri, sağlık raporları, özlük bilgileri, sigorta bilgileri, eğitim ve performans bilgileri. Personel takibi ve bordrolama süreçlerinde bu veriler yoğun olarak işlenir.
- Tedarikçi/İş Ortağı Verileri: İsim, soyisim, iletişim bilgileri, vergi numarası, banka hesap bilgileri, imza sirküleri bilgileri.
- Web Sitesi Ziyaretçi Verileri: IP adresleri, çerez bilgileri, site içi gezinme verileri, konum bilgileri. Bu veriler genellikle web sitesi analizi ve pazarlama faaliyetleri için toplanır.
- Özel Nitelikli Kişisel Veriler: Kişilerin ırkı, etnik kökeni, siyasi düşüncesi, felsefi inancı, dini, mezhebi veya diğer inançları, kılık ve kıyafeti, dernek, vakıf ya da sendika üyeliği, sağlığı, cinsel hayatı, ceza mahkûmiyeti ve güvenlik tedbirleriyle ilgili verileri ile biyometrik ve genetik verileri. Bu tür verilerin işlenmesi çok daha sıkı koşullara tabidir. Örneğin, bir spor salonu üyelik formunda sağlık beyanı istenmesi veya bir iş başvurusunda sabıka kaydı sorulması özel nitelikli veri işleme kapsamına girer.
İşletmenizin hangi verileri hangi amaçla topladığını ve işlediğini net bir şekilde belirlemek, KVKK uyum stratejinizin temelini oluşturacaktır. Bu envanter çalışması, aynı zamanda gereksiz veri toplamanın önüne geçmek için de bir fırsat sunar.
Küçük İşletmeler İçin KVKK Uyum Adımları
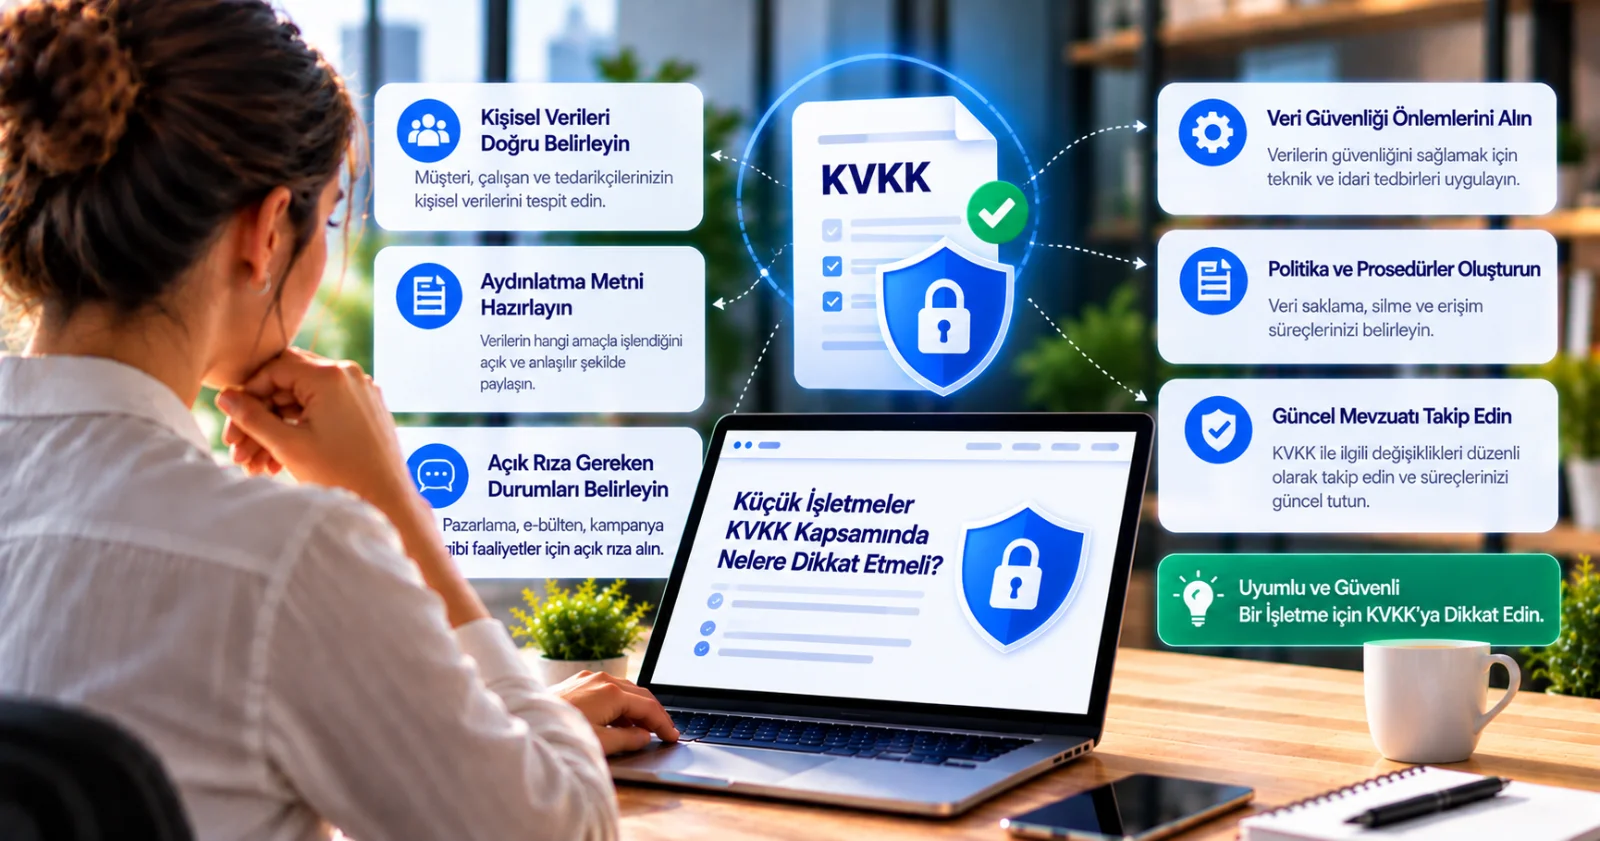
KVKK'ya uyum sağlamak, bir defalık bir işlem değil, sürekli bir süreçtir. Küçük işletmeler için bu süreci daha yönetilebilir kılacak temel adımlar şunlardır:
1. Kişisel Veri Envanteri Oluşturma
- Veri Haritalama: İşletmenizin hangi kişisel verileri (müşteri, çalışan, tedarikçi vb.) topladığını, nereden geldiğini, nerede saklandığını, kimlerle paylaşıldığını ve ne kadar süreyle saklandığını belirleyin.
- Veri İşleme Amaçları: Her bir veri türünü hangi yasal gerekçeyle (sözleşme, yasal yükümlülük, meşru menfaat, açık rıza vb.) ve hangi amaçla işlediğinizi netleştirin.
2. Hukuki Gerekçeleri Belirleme
- KVKK, kişisel verilerin ancak kanunda belirtilen şartlardan birine dayanarak işlenebileceğini öngörür. Bu şartlar arasında kanunlarda açıkça öngörülmesi, sözleşmenin ifası, veri sorumlusunun hukuki yükümlülüğü, kamu menfaati, ilgili kişinin alenileştirdiği veri, bir hakkın tesisi/kullanılması/korunması ve veri sorumlusunun meşru menfaati yer alır. Bu yasal dayanakları her bir veri işleme faaliyeti için doğru bir şekilde belirlemelisiniz.
- Kanunlarda açıkça belirtilen durumlar dışında, genellikle aydınlatma metni ile birlikte açık rıza alınması gerekebilir.
3. Aydınlatma Metinleri ve Rıza Beyanları Hazırlama
- Aydınlatma Metinleri: Müşterileriniz, çalışanlarınız ve web sitesi ziyaretçileriniz için ayrı ayrı aydınlatma metinleri hazırlayın. Bu metinlerde, verilerin neden toplandığı, nasıl işlendiği, kimlerle paylaşıldığı, saklama süreleri ve ilgili kişilerin hakları açıkça belirtilmelidir.
- Açık Rıza Metinleri: Aydınlatma yükümlülüğünün ötesinde, yasal dayanağı olmayan veri işleme faaliyetleri için ilgili kişilerden açık rıza alınması gereklidir. Bu rızalar, belirli, bilgilendirilmiş ve özgür iradeyle verilmiş olmalıdır.
4. Veri Güvenliği Tedbirleri Alma
- Teknik Tedbirler: Verilerinizi siber saldırılardan, yetkisiz erişimden ve veri kaybından korumak için güvenlik duvarları, antivirüs yazılımları, şifreleme, yedekleme sistemleri gibi teknik önlemler alın. Özellikle müşteri verilerini güvenli saklama konusunda titiz olun.
- İdari Tedbirler: Çalışanlarınıza KVKK eğitimi verin, gizlilik sözleşmeleri imzalayın, verilere erişim yetkilerini kısıtlayın ve düzenli güvenlik denetimleri yapın. Verilere erişimi olan her çalışanın, veri koruma konusunda bilinçli olması önemlidir.
5. VERBİS Kaydı ve Veri Saklama Politikası
- VERBİS Kaydı: Eğer işletmeniz VERBİS'e kayıt olma yükümlülüğü altındaysa, bu kaydı eksiksiz ve zamanında yapın. Mevcut muafiyet durumlarını takip edin.
- Veri Saklama ve İmha Politikası: Kişisel verilerin ne kadar süreyle saklanacağını ve bu süre sonunda nasıl güvenli bir şekilde silineceğini, yok edileceğini veya anonim hale getirileceğini belirten bir politika oluşturun.
KOBİ'ler İçin KVKK Uyumunda Sık Yapılan Hatalar ve Çözümleri
Küçük işletmelerin KVKK uyum süreçlerinde karşılaştığı bazı yaygın hatalar ve bunların nasıl aşılabileceği aşağıda listelenmiştir:
-
Hata 1: KVKK'yı Sadece Büyük Şirketlerin Yükümlülüğü Sanmak.
- Çözüm: İşletmenizin büyüklüğü ne olursa olsun, kişisel veri işliyorsanız KVKK'ya tabisiniz. Müşteri, çalışan, tedarikçi gibi herkesin verileri KVKK kapsamında korunmalıdır.
-
Hata 2: Aydınlatma Metni ve Açık Rıza Arasındaki Farkı Göz Ardı Etmek.
- Çözüm: Aydınlatma metni sadece bilgilendirme amaçlıdır. Veri işleme için yasal bir dayanak yoksa, ilgili kişiden açık rıza alınması zorunludur. Bu iki dokümanı birbiriyle karıştırmayın veya tek bir dokümanla her şeyi çözmeye çalışmayın.
-
Hata 3: Gereksiz Veri Toplama ve Saklama.
- Çözüm: Sadece işleme amacınız için kesinlikle gerekli olan verileri toplayın ve saklayın. Veri minimizasyonu ilkesini benimseyin. Örneğin, bir giyim mağazasının müşterinin kan grubunu sorması gereksizdir.
-
Hata 4: Veri Güvenliğini Yetersiz Görmek.
- Çözüm: Verilerinizi hem teknik (şifreleme, güvenlik duvarı) hem de idari (erişim kısıtlaması, eğitim) önlemlerle koruyun. Çalışanlarınızın veri güvenliği farkındalığını artırın.
-
Hata 5: Veri İhlali Durumunda Paniklemek veya Gecikmek.
- Çözüm: Bir veri ihlali durumunda, yasal süreler içinde (72 saat) KVKK Kurumu'na ve ilgili kişilere bildirimde bulunmak zorunludur. Önceden bir ihlal müdahale planı hazırlayın.
-
Hata 6: VERBİS Kaydını İhmal Etmek.
- Çözüm: İşletmenizin VERBİS'e kayıt olma yükümlülüğü olup olmadığını kontrol edin ve eğer varsa, yasal süre içinde kaydınızı tamamlayın. Muafiyet durumlarını düzenli olarak takip edin.
Kişisel Veri İşlemede Dikkat Edilmesi Gereken Temel İlkeler
KVKK, kişisel verilerin işlenmesinde uyulması gereken temel ilkeleri belirlemiştir. Küçük işletmelerin bu ilkelere riayet etmesi, uyum sürecinin temelini oluşturur:
- Hukuka ve Dürüstlük Kurallarına Uygunluk: Veriler, yasalara ve genel ahlak kurallarına uygun bir şekilde işlenmelidir.
- Doğru ve Gerektiğinde Güncel Olma: İşlenen verilerin doğru ve güncel olması sağlanmalıdır. Yanlış veya eski veriler, ilgili kişiler için sorunlara yol açabilir.
- Belirli, Açık ve Meşru Amaçlar İçin İşlenme: Veriler, önceden belirlenmiş, açıkça ifade edilmiş ve yasalara uygun amaçlar için işlenmelidir. Amacından sapan veri işleme faaliyetlerinden kaçınılmalıdır.
- İşlendikleri Amaçla Bağlantılı, Sınırlı ve Ölçülü Olma: Toplanan veriler, belirlenen amaçla ilgili olmalı, bu amacın gerektirdiği kadar olmalı ve aşırıya kaçmamalıdır. Kişisel veri tanımını iyi anlamak önemlidir.
- İlgili Mevzuatta Öngörülen veya İşlendikleri Amaç İçin Gerekli Olan Süre Kadar Muhafaza Edilme: Veriler, ilgili kanunlarda öngörülen veya işlendikleri amaç için gerekli olan süre kadar saklanmalı, bu süre sonunda silinmeli, yok edilmeli veya anonim hale getirilmelidir.
Bu ilkeler, tüm veri işleme faaliyetlerinizin temelini oluşturmalı ve işletmenizin her kademesinde benimsenmelidir.
KOBİ GO ve KVKK Uyum Süreçleri
KVKK uyum süreçleri, özellikle küçük işletmeler için zaman alıcı ve karmaşık olabilir. KOBİ GO gibi tek panel iş yönetim sistemleri, bu süreçleri kolaylaştırma potansiyeline sahiptir. KOBİ GO, işletmelerin müşteri, satış, stok ve finansal verilerini tek bir platformda yönetmesini sağlayarak, veri akışının daha şeffaf ve kontrol edilebilir olmasına yardımcı olur.
Örneğin:
- Müşteri Veri Yönetimi: KOBİ GO'nun CRM modülü, müşteri verilerinin düzenli ve güvenli bir şekilde saklanmasına olanak tanır. Bu sayede, hangi müşterinin hangi verisinin ne amaçla tutulduğunu kolayca takip edebilirsiniz.
- Erişim Kontrolleri: KOBİ GO, farklı kullanıcılar için yetkilendirme seviyeleri belirleyerek, kişisel verilere yetkisiz erişimi engellemenize yardımcı olur. Bu, idari güvenlik tedbirlerinizin önemli bir parçasıdır.
- Veri Saklama ve Yedekleme: Bulut tabanlı yapısı sayesinde verileriniz güvenli sunucularda yedeklenir ve olası veri kayıplarına karşı korunur. Ancak, KOBİ GO bir KVKK danışmanlık aracı değildir; verilerinizi yasalara uygun şekilde yönetme sorumluluğu size aittir.
- Raporlama ve Denetim Kolaylığı: İşlenen verilere ilişkin raporlamalar ve denetim izleri, KVKK denetimlerinde işinizi kolaylaştırabilir.
Unutulmamalıdır ki KOBİ GO gibi platformlar, KVKK uyumuna giden yolda size araçlar sunar. Ancak nihai sorumluluk ve uyumun sağlanması, işletme sahibinin ve yöneticilerin elindedir. Platformun sunduğu özelliklerin KVKK ilkeleri doğrultusunda kullanılması ve gerekli hukuki danışmanlığın alınması esastır.
Sıkça Sorulan Sorular
KVKK kapsamında veri sorumlusu kimdir?
Veri sorumlusu, kişisel verilerin işleme amaçlarını ve yöntemlerini belirleyen, veri kayıt sisteminin kurulmasından ve yönetilmesinden sorumlu olan gerçek veya tüzel kişidir. Küçük işletmelerin çoğu durumda veri sorumlusu sıfatıyla hareket eder.
Küçük işletmelerin VERBİS'e kayıt olma zorunluluğu var mı?
VERBİS'e kayıt zorunluluğu, genellikle belirli bir çalışan sayısının (örneğin 50) veya yıllık mali bilanço toplamının (örneğin 25 milyon TL) üzerinde olan işletmeler için geçerlidir. Ancak, yurtdışında yerleşik veri sorumluları veya özel nitelikli kişisel veri işleyenler için bu limitler geçerli olmayabilir. Güncel muafiyet durumlarını KVKK Kurumu'nun resmi sitesinden kontrol etmek önemlidir.
KVKK ihlali durumunda ne yapmalıyım?
Bir veri ihlali tespit ettiğinizde, derhal ihlalin kapsamını ve etkilerini belirlemeli, gerekli önlemleri almalı ve en geç 72 saat içinde Kişisel Verileri Koruma Kurumu'na bildirimde bulunmalısınız. İlgili kişilere de ihlal hakkında bilgi vermeniz gerekmektedir.
Çalışanlarımın kişisel verilerini nasıl korumalıyım?
Çalışan verilerini korumak için, özlük dosyalarını fiziksel ve dijital olarak güvenli bir şekilde saklayın. Verilere erişimi sadece yetkili personelle sınırlayın. Çalışanlarınıza KVKK ve veri güvenliği eğitimleri verin. İş sözleşmelerine ve iç politikalara veri koruma maddeleri ekleyin.
Müşterilerimden e-posta adresi toplarken nelere dikkat etmeliyim?
Müşterilerinizden e-posta adresi toplarken, öncelikle aydınlatma yükümlülüğünüzü yerine getirmelisiniz. E-posta adresini pazarlama faaliyetleri için kullanacaksanız, ticari elektronik ileti gönderimi için ilgili kişiden açık rıza almanız zorunludur.
Web sitemde çerez kullanıyorsam KVKK'ya nasıl uyum sağlarım?
Web sitenizde çerez kullanıyorsanız, ziyaretçilerinizi çerezler hakkında bilgilendirmeli (çerez politikası), hangi çerezleri kullandığınızı ve amaçlarını açıklamalı ve rıza gerektiren çerezler için açık rıza almalısınız. Genellikle bir çerez yönetim paneli veya pop-up banner ile bu uyumu sağlayabilirsiniz.
Kişisel verileri ne kadar süreyle saklayabilirim?
Kişisel veriler, işlendikleri amaç için gerekli olan süre kadar veya ilgili mevzuatta öngörülen yasal saklama süreleri boyunca muhafaza edilmelidir. Bu süreler dolduktan sonra veriler silinmeli, yok edilmeli veya anonim hale getirilmelidir. İşletmenizin bir veri saklama ve imha politikası olması bu süreci yönetmenize yardımcı olacaktır.
Sonuç
KVKK uyumu, küçük işletmeler için hem bir zorunluluk hem de bir fırsattır. Yasalara uygun hareket etmek, işletmenizin itibarını güçlendirir, müşteri güvenini artırır ve olası hukuki ve mali risklerden sizi korur. Süreci göz korkutucu bulmak yerine, adım adım ilerleyerek ve gerekli önlemleri alarak KVKK'ya uyumlu bir yapıya kavuşabilirsiniz. Unutmayın, veri koruma kültürü, sadece yasalara uymakla kalmayıp, aynı zamanda müşterilerinize ve çalışanlarınıza değer verdiğinizi gösteren bir yaklaşımdır.
KOBİ GO gibi platformlar, veri yönetim süreçlerinizi kolaylaştırarak KVKK uyum yolculuğunuzda size destek olabilir. Müşteri verilerinizi düzenli tutmaktan, erişim yetkilerini yönetmeye kadar birçok alanda size yardımcı olan KOBİ GO, işletmenizin dijitalleşme ve uyum süreçlerinde güçlü bir ortağınızdır. Yasal danışmanlık alarak ve KOBİ GO'nun sunduğu araçları doğru kullanarak, işletmenizi KVKK'ya tam uyumlu hale getirebilir ve güvenle büyümeye devam edebilirsiniz.
İlgili Sayfalar
Veri Sorumlusu ve Veri İşleyen Farkı: KVKK Rehberi
KVKK kapsamında veri sorumlusu ile veri işleyen arasındaki temel farkları, rollerini ve sorumluluklarını öğrenin. İşletmenizin uyumluluğunu
Ticari Elektronik İleti Nedir? İşletmeler Nelere Dikkat Etmeli?
İşletmeler için ticari elektronik ileti göndermenin yasal çerçevesi nedir? İzin, İYS kaydı ve potansiyel cezalar hakkında bilmeniz gereken h